


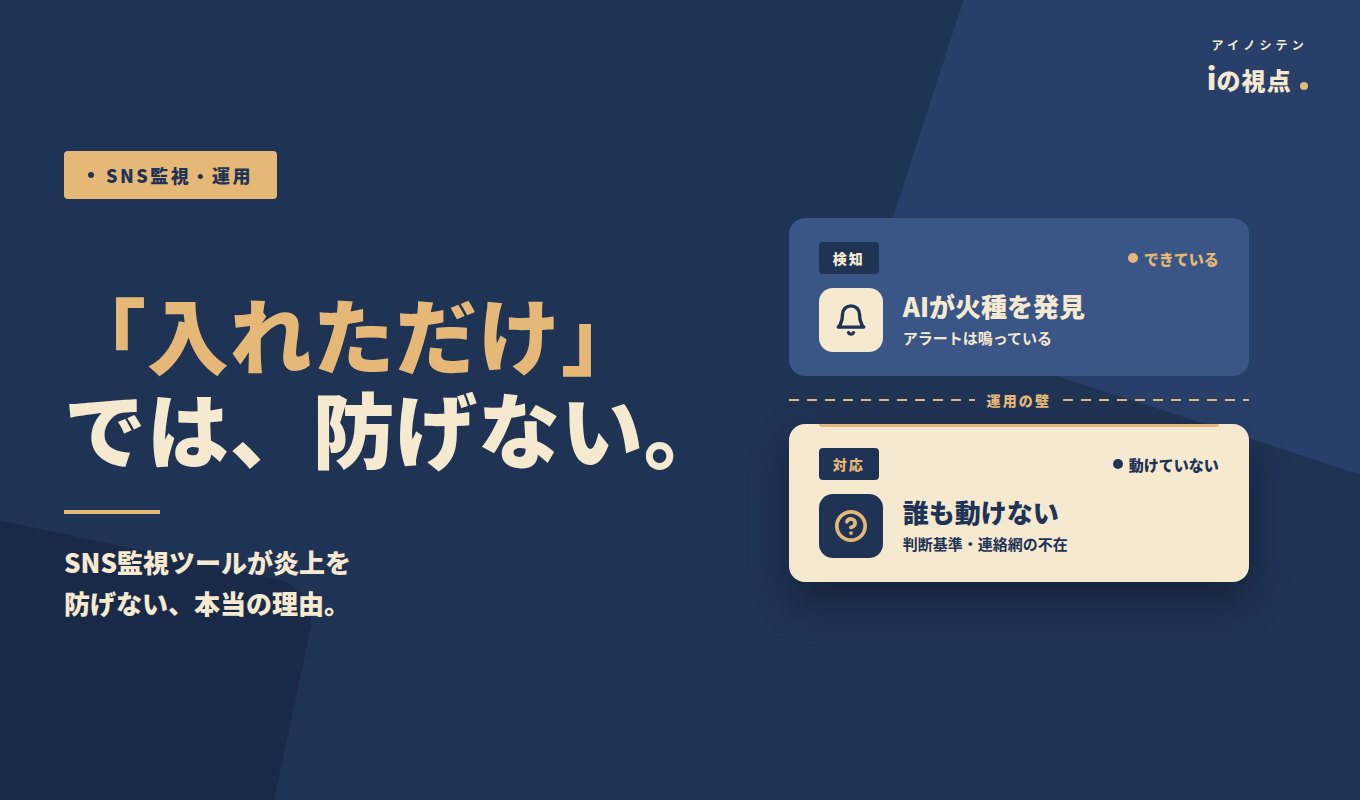
SNS監視ツールを導入したのに炎上を防げない理由
執筆者プロフィール
シエンプレ株式会社 チーフリスクコンサルタント
デジタルリスク対策の最前線で、企業の炎上・風評被害・内部不正に関する数百件の案件の沈静化と体制構築を指揮。発生直後の緊急対応から中長期的なレピュテーション回復まで、実務に基づいた実践的なコンサルティングを提供しています。24時間体制のWebモニタリングの運用設計も支援しています。
SNSでの炎上リスクに備え、監視ツールを導入する企業は年々増えています。しかし「ツールを入れたのに、結局炎上を防げなかった」という声も少なくありません。監視ツールそのものの性能よりも、導入後の運用体制に落とし穴があるケースがほとんどです。本記事では、監視体制を構築したにもかかわらず失敗してしまう典型パターンと、その回避策を整理します。なお、AI監視と有人監視それぞれの仕組みや違いについては、『AIのSNS監視は「人」と組み合わせるのが正解!仕組み・精度・ツールの選び方』で詳しく解説しています。ツール選定段階の方は、あわせてご参照ください。
導入企業が陥りやすい失敗パターン
監視ツールを導入したものの、うまく活用できていない企業には共通する傾向があります。
- アラートを受け取る担当者が固定されておらず、通知が放置される:夜間・休日に発生したアラートに誰も反応できないケースです。翌営業日に気付いた時には、拡散が進んでいたということが起こります。
- 誤検知(ノイズ)が多すぎて、本当に重要な投稿を見落とす:AIによる自動検知のみに頼った結果、日常的な大量のアラートに担当者が疲弊してしまう状態です。確認作業が形骸化する原因になります。
- 検知後の判断基準が定まっていない:「これはエスカレーションすべき投稿なのか」を判断する基準がなく、担当者個人の感覚に委ねられてしまっているケースです。
- 監視対象が自社SNSアカウント周辺に限定されている:口コミサイトや掲示板、フリマアプリでの言及など、SNS以外の場に広がる火種を見落としてしまうケースです。
これらは、ツールの性能そのものよりも、運用体制の設計に起因する課題です。ツール選定と同時に、検知後のフロー設計まで含めて検討することが重要です。
なぜ「入れただけ」では機能しないのか
監視ツールは、あくまで「異常を検知する装置」です。検知後にどう判断し、誰が動くかという運用設計があって初めて機能します。AI監視は広範な投稿を高速に処理できます。一方で、人による確認と比べて、皮肉や引用ポストなどのニュアンスを誤って拾いやすいという弱点があります。そのため、誤検知(ノイズ)が発生しがちです。有人での一次判断を組み合わせれば精度は上がりますが、体制によってはコストや人員確保が課題になります。実際にどの程度の費用感を見ておくべきかは、『SNS監視サービス比較!費用の相場や選び方・炎上対策のおすすめポイントを解説』で詳しく解説しています。
選定・運用時に確認すべきポイント
- 対応媒体の範囲:X、Instagram、TikTok、掲示板系サイト、転職口コミサイトなど、自社が把握したい媒体を網羅しているか
- 誤検知後の一次判断フロー:AIが検知したアラートを、誰が・どのように精査するのか
- 夜間・休日の緊急連絡の体制:炎上は土日・深夜に発生することも多く、通知が届くだけで社内の誰も動けない状態にならないか
- 初動対応までの伴走支援の有無:検知だけでなく、その後の対応方針についてアドバイスを受けられるか
なお、監視対象は自社に関するSNS投稿だけでなく、転職口コミサイトへの投稿も見落とせないポイントです。特に採用への影響が気になる場合は、『口コミ放置は採用コストにどう効くか|「サイレント辞退」の数値分解』もあわせてご参照ください。また、SNSだけでなく生成AIの回答に誤った自社情報が出るリスクについては、『生成AI検索に自社の誤情報が出たときの初動対応』で解説しています。
自社の炎上リスクレベルに応じた考え方
一般消費者との接点が多い業態(飲食・小売・アパレル等)ほど、検知後の初動判断までを含めた体制が重要になります。SNSでの炎上事例が過去にある企業も同様です。一方で、BtoB企業やSNS発信頻度が少ない企業では、まずは広範なモニタリングから始めるのが現実的です。必要に応じて一次判断の体制を強化するという段階的な導入も選択肢です。
段階的な導入の考え方
いきなり大規模な有人監視の体制を組むのではなく、以下のような段階を踏むことが現実的です。
- まずは広範なモニタリングによって、自社に関する言及を広く把握する体制を整える。
- アラートの傾向を数か月分蓄積し、自社にとって重要な投稿パターンを把握する。
- 把握したパターンをもとに、夜間・休日を含む一次判断の体制を必要な範囲で追加する。
監視体制を整えた後、実際に炎上の兆候を検知した際の初動対応の進め方については、『ネット炎上の初動対応「24時間の壁」を越える方法』でも詳しく解説しています。
よくある質問(FAQ)
Q. ツールを導入したのに炎上を防げなかったのはなぜですか?
A. ツールの性能不足よりも、検知後の一次判断フローや連絡体制が整っていないことが原因であるケースがほとんどです。導入前に「検知後、誰が・どう動くか」まで設計しておくことが重要です。
Q. AI監視だけでは不十分ですか?
A. AIによる検知は網羅性に優れますが、人による一次判断は文脈の理解に優れます。両者を組み合わせた体制が望ましいケースが多くあります。
Q. 既に他社ツールを導入していますが、うまく機能していません。
A. 現在のツールで「検知後の一次判断」と「夜間・休日の対応」がどこまでカバーされているかを整理してください。それが、見直しの出発点になります。まずは現状の体制を棚卸しした上でご相談いただくことをおすすめします。
監視ツールは「入れて終わり」ではなく、検知後の運用設計まで含めて初めて機能します。自社の運用体制に不安がある場合は、Web・SNS深層モニタリングの資料請求・デモ体験を通じてご確認ください。